LuckyTool 签名验证绕过——安装被修改签名的 APK 和同包名不同签名的应用
核心破解分区里的四个开关
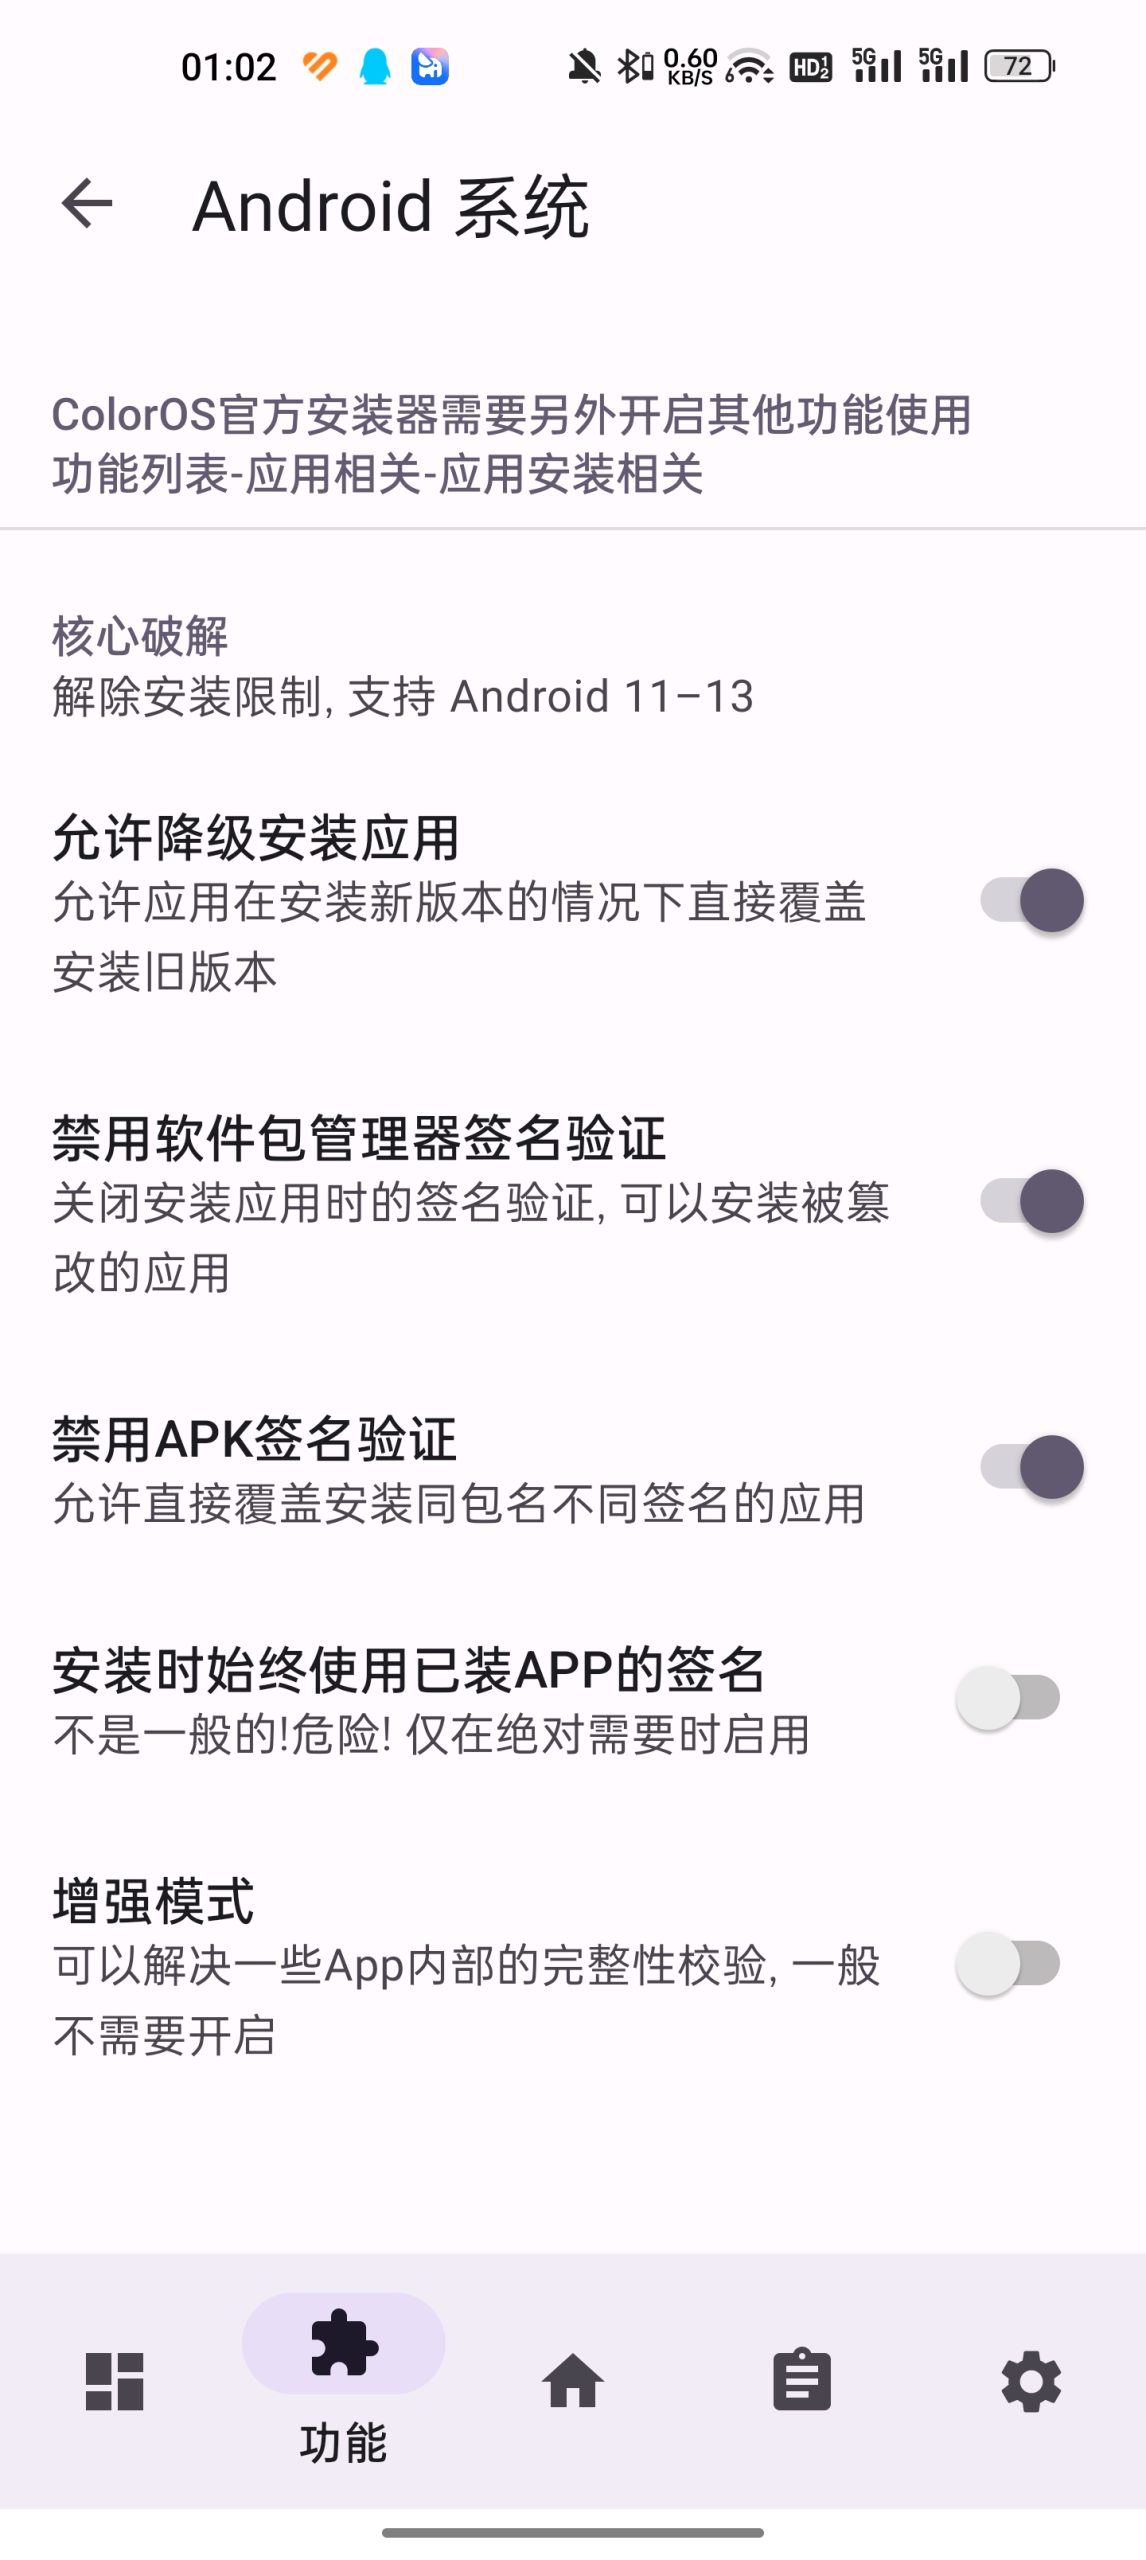
看核心破解分区面板截图,这是最强大也最危险的一组开关:
| 开关 | 效果 | 风险等级 |
|---|---|---|
| 允许降级安装应用 | 覆盖安装低版本 | 低 |
| 禁用软件包管理器签名验证 | 绕过系统层签名验证 | 中 |
| 禁用 APK 签名验证 | 绕过 APK 文件本身的签名检查 | 中 |
| 使用已安装 APP 的签名 | 强制用当前已装 APP 的签名给新 APK 签名 | 高 |
三层绕过的区别
禁用包管理器签名验证
Android 在 PackageManager 层面会验证 APK 的签名——如果 APK 签名和已安装的同包名应用不一致,就拒绝安装。这个开关禁用的就是这一层验证。
禁用 APK 签名验证
APK 文件本身包含签名块(APK Signing Block),安装时 Android 会验证这个签名块是否完整、是否被篡改。这个开关绕过的是 APK 文件层面的验证。
使用已装 APP 的签名(危险)
这是最高级别的绕过。开了之后,安装任意 APK 时系统会尝试用当前已安装 APP 的签名重新给这个 APK 签名——这样签名就匹配了。但这个开关极度危险,因为它意味着你可以安装任何被篡改过的 APK(包括恶意 APK),系统不会有任何提示。
建议:除非你完全知道自己在做什么并且非常确定 APK 来源可信,否则永远不要开这个开关。日常使用前两层绕过就够了。
增强模式
面板截图里最下面还有一个「增强模式」开关——说明是「可以解决一些 App 内部的完整性校验」。某些 APP 会在运行时再次检查自己的签名,即使绕过了系统安装器,APP 本身也会拒绝启动。增强模式就是对付这种运行时检查的,但平时不需要开。